
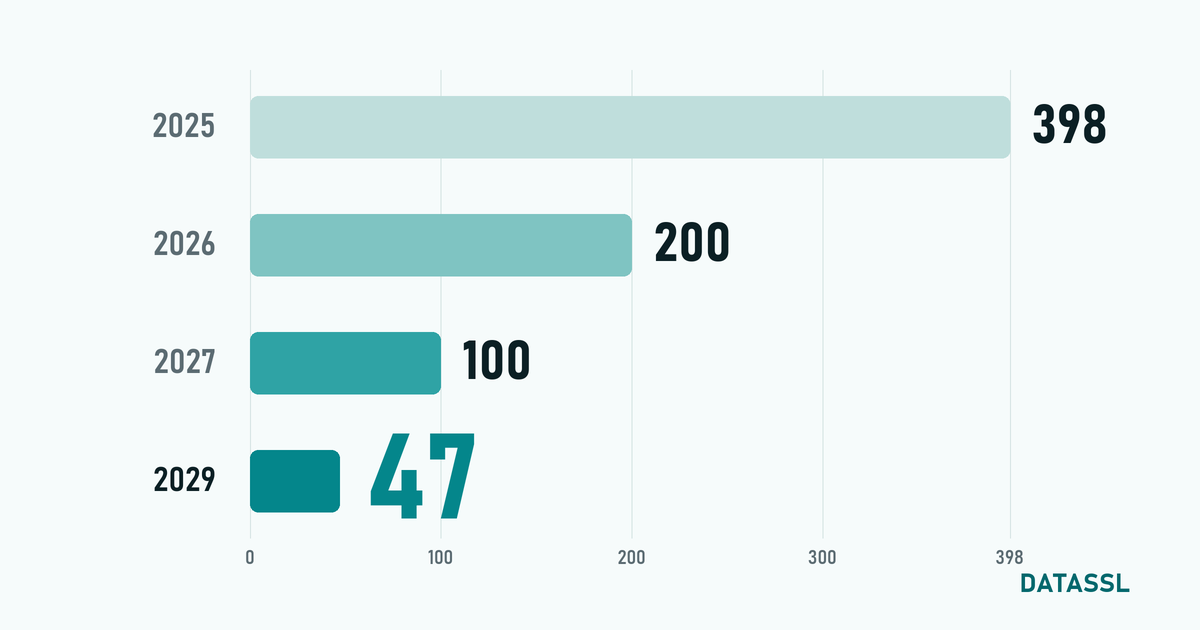
Das CA/Browser Forum hat in einer historischen Abstimmung, die die Zukunft der Internetsicherheit bestimmt, beschlossen, die Gültigkeitsdauer von SSL/TLS-Zertifikaten schrittweise zu verkürzen. Seit dem 15. März 2026 beträgt die maximale Zertifikatslaufzeit nur noch 200 statt 398 Tage – und das ist erst der Anfang: Am 15. März 2027 sinkt sie auf 100 Tage, 2029 wird sie auf 47 Tage fallen.
Dieser Artikel erläutert ausführlich alle Details der Änderung, den Zeitplan, die Gründe und, wie Sie sich schon jetzt vorbereiten sollten.
Was ist das CA/Browser Forum und warum ist dieser Beschluss wichtig?
Das CA/Browser Forum ist ein Branchenkonsortium aus Zertifizierungsstellen weltweit (DigiCert, Sectigo, GlobalSign usw.) und Browserherstellern (Google, Apple, Mozilla, Microsoft). Es legt die Standards, Validierungsrichtlinien und Sicherheitsregeln für SSL/TLS-Zertifikate fest.
Die Beschlüsse dieses Gremiums wirken sich direkt auf Milliarden von HTTPS-Verbindungen im Internet aus. Mit der im April 2025 abgeschlossenen Abstimmung wurde der SC-081 ballot (Verkürzung der Zertifikatslaufzeit) angenommen, und ein historischer Wandel begann.
Zeitplan für die Änderung der Zertifikatslaufzeit
Die neue Regelung wird nicht auf einmal, sondern schrittweise umgesetzt:
| Gültig ab | Max. Zertifikatslaufzeit | Max. DCV-Frist | Änderung |
|---|---|---|---|
| Vor dem 15. März 2026 | 398 Tage (~13 Monate) | 398 Tage | — |
| 15. März 2026 | 200 Tage (~6,5 Monate) | 200 Tage | ⬇️ 50 % weniger |
| 15. März 2027 | 100 Tage (~3,3 Monate) | 100 Tage | ⬇️ 75 % weniger |
| 15. März 2029 | 47 Tage (~1,5 Monate) | 10 Tage | ⬇️ 88 % weniger |
Warum werden die Zertifikatslaufzeiten kürzer?
Hinter dieser Änderung stehen gewichtige Sicherheitsgründe:
1. Aktualität der Zertifikatsangaben
SSL-Zertifikate enthalten Angaben zur Domaininhaberschaft und zur Organisation. Lange Laufzeiten bedeuten, dass diese Angaben über Monate oder sogar Jahre nicht aktualisiert werden. Die Domain kann den Besitzer gewechselt haben, das Unternehmen kann geschlossen sein, oder die zuständige Person hat gewechselt. Kurze Laufzeiten sorgen dafür, dass diese Angaben laufend überprüft werden.
2. Das Zeitfenster für Sicherheitslücken wird kleiner
Wird ein Zertifikat kompromittiert oder ein privater Schlüssel geleakt, besteht das Risiko fort, bis das Zertifikat widerrufen (revoked) wird. Die Mechanismen OCSP und CRL funktionieren nicht immer perfekt. Kurzlebige Zertifikate begrenzen den Zeitraum einer Kompromittierung ganz von selbst.
3. Kryptografische Agilität (Crypto Agility)
Wenn neue Sicherheitslücken entdeckt oder stärkere Algorithmen entwickelt werden, gelingt dank kurzer Laufzeiten die Umstellung deutlich schneller. Zur Erinnerung: Der Wechsel von SHA-1 zu SHA-256 hatte Jahre gedauert.
4. Vorbereitung auf Post-Quantum
Das Potenzial von Quantencomputern, die heutige Verschlüsselung zu brechen, macht kryptografische Agilität unverzichtbar. Kurzlebige Zertifikate verschaffen Flexibilität beim Umstieg auf Post-Quantum-Algorithmen.
5. Anreiz zur Automatisierung
Die Browserhersteller, allen voran Google und Apple, streben die vollständige Automatisierung des Zertifikatsmanagements an. Der Erfolg von Let's Encrypt hat bewiesen, dass automatisiertes Zertifikatsmanagement möglich und effizient ist.
Historische Perspektive: Wie haben sich die Laufzeiten verändert?
Die Gültigkeitsdauer von Zertifikaten ist über die Jahre immer kürzer geworden:
- Vor 2012: 5–10 Jahre
- 2012–2015: Maximal 5 Jahre
- 2015–2018: Maximal 3 Jahre (39 Monate)
- 2018–2020: Maximal 2 Jahre (825 Tage)
- September 2020: Maximal 398 Tage (~13 Monate) – auf Initiative von Apple
- März 2026: Maximal 200 Tage (~6,5 Monate)
- März 2027: Maximal 100 Tage (~3,3 Monate)
- März 2029: Maximal 47 Tage (~1,5 Monate)
Der Trend ist klar: Die Branche verkürzt die Zertifikatslaufzeiten immer weiter.
Wie wirkt sich diese Änderung auf Sie aus?
Für Website-Betreiber
- Zertifikate müssen mindestens 2-mal pro Jahr (2026), in den Folgejahren 4–8-mal pro Jahr verlängert werden
- Manuelle Verlängerungsprozesse sind nicht mehr tragfähig
- Das Risiko von Website-Ausfällen durch abgelaufene Zertifikate steigt
- Der Umstieg auf das ACME-Protokoll und Automatisierungstools wird immer wichtiger
Für Systemadministratoren
- Eine Automatisierungsinfrastruktur muss aufgebaut werden (Certbot, acme.sh, cert-manager)
- Systeme für Zertifikatsüberwachung und Alarmierung sind unverzichtbar
- Die Zertifikatsverlängerung muss in CI/CD-Pipelines integriert werden
- Die Automatisierung der DNS-01- oder HTTP-01-Challenge wird erforderlich
Für IT-Teams in Unternehmen
- Hunderte oder Tausende Zertifikate manuell zu verwalten, wird unmöglich
- Plattformen für Certificate Lifecycle Management (CLM) gewinnen an Bedeutung
- Investitionen in Tools wie DigiCert CertCentral oder Sectigo Certificate Manager können nötig werden
- Das Risiko eines Vendor Lock-in sollte bewertet werden
Wie sollten Sie sich schon jetzt vorbereiten?
1. Zertifikatsinventar erstellen
Listen Sie alle SSL/TLS-Zertifikate in Ihrer Organisation auf. Auf welchen Servern, für welche Domains und von welchen CAs setzen Sie Zertifikate ein? Dieses Inventar bildet die Grundlage Ihres Automatisierungsplans.
2. ACME-Unterstützung prüfen
ACME (Automatic Certificate Management Environment) ist das Protokoll für die automatische Ausstellung und Verlängerung von Zertifikaten. Stellen Sie sicher, dass Ihre CA ACME unterstützt. Große CAs wie DigiCert, Sectigo und GlobalSign unterstützen ACME.
3. Automatisierungstools einrichten
Testen Sie schon jetzt die Tools, die zu Ihrem Server und Ihrer Plattform passen:
- Linux: Certbot, acme.sh, dehydrated
- Kubernetes: cert-manager
- Windows/IIS: win-acme (WACS)
- Cloud: AWS ACM, Azure Key Vault, Google Cloud Certificate Manager
4. Monitoring und Alarmierung einrichten
Richten Sie Monitoring-Systeme ein, die mindestens 30 Tage vor Ablauf eines Zertifikats Alarm schlagen. Dafür können Sie Tools wie Nagios, Zabbix, Prometheus oder den DataSSL SSL Checker nutzen.
5. Multi-Year-Pläne prüfen
Multi-Year-Pläne für SSL-Zertifikate sind weiterhin gültig und vorteilhaft! Beim Kauf eines Mehrjahresplans wird der Preis festgeschrieben, das Zertifikat wird jedoch innerhalb der Planlaufzeit jeweils vor Ablauf der maximalen Gültigkeitsdauer neu ausgestellt (Reissue). Mit Mehrjahresplänen über DataSSL können Sie sowohl einen Kostenvorteil erzielen als auch Ihre Automatisierung zeitlich planen.
Was sagen die CAs (Zertifizierungsstellen)?
Apple (unterstützt)
Der eigentliche Architekt dieser Änderung ist Apple. In seinem ursprünglichen Vorschlag hatte Apple angeregt, die Zertifikatslaufzeit auf 45 Tage zu senken; als Kompromiss wurde der heutige stufenweise Zeitplan (47 Tage ab 2029) angenommen.
Google (starke Unterstützung)
Google setzt sich seit Jahren für kürzere Zertifikatslaufzeiten ein. In der Chrome-Initiative "Moving Forward, Together" hatte Google eine Zertifikatslaufzeit von 90 Tagen als Ziel festgelegt.
DigiCert, Sectigo, GlobalSign
Um sich auf diese Änderung einzustellen, stärken die großen kommerziellen CAs ihre ACME-Infrastruktur und bieten ihren Kunden Automatisierungstools an. Das Multi-Year-Modell bleibt bestehen.
Let's Encrypt
Let's Encrypt stellt bereits 90-Tage-Zertifikate aus und arbeitet vollständig automatisiert. Diese Änderung bestätigt den Ansatz von Let's Encrypt.
Was bedeutet die Verkürzung der Domain Validation (DCV) auf 10 Tage?
2029 sinkt nicht nur die Zertifikatslaufzeit, sondern auch die Gültigkeit der Domain Control Validation (DCV) auf 10 Tage. Das bedeutet:
- Die Validierung der Domaininhaberschaft erfolgt deutlich häufiger
- Die Automatisierung von DNS- oder HTTP-Challenges wird zur Pflicht
- Die manuelle Validierung per E-Mail entfällt praktisch
- DNS-Vorgänge müssen über eine API gesteuert werden
Häufig gestellte Fragen (FAQ)
Ist mein bestehendes Zertifikat betroffen?
Nein. Zertifikate, die vor dem 15. März 2026 ausgestellt wurden, können für ihre gesamte bisherige Gültigkeitsdauer genutzt werden. Die Änderung betrifft nur neu ausgestellte Zertifikate.
Werden Multi-Year-Pläne ungültig?
Nein! Multi-Year-Pläne (Mehrjahrespläne) bleiben gültig. Der Vorteil der Preisbindung besteht fort. Das Zertifikat wird innerhalb der Planlaufzeit kostenlos neu ausgestellt (Reissue).
Reicht kostenloses SSL (Let's Encrypt) aus?
Was die kurze Zertifikatslaufzeit betrifft, ist Let's Encrypt bereits vorbereitet; für Unternehmensanforderungen (OV/EV-Validierung, Garantie, Support, komfortable Wildcard-Nutzung) bleiben kommerzielle SSL-Zertifikate jedoch weiterhin notwendig.
Warum 200, 100 und 47 Tage?
Die Laufzeit von 200 Tagen entspricht einem Verlängerungszyklus von etwa 6 Monaten, 100 Tage entsprechen etwa 3 Monaten und 47 Tage etwa einem Monat – jeweils zuzüglich eines Puffers.
Fazit: Automatisierung ist kein Luxus mehr, sondern Pflicht
Die Verkürzung der Laufzeiten von SSL/TLS-Zertifikaten ist eine positive Entwicklung, die die Sicherheit im Internet stärkt. Diese Änderung bedeutet jedoch einen Paradigmenwechsel im Zertifikatsmanagement:
- Die Zeit der manuellen Verlängerung endet – Automatisierung ist Pflicht
- Monitoring ist entscheidend – Abgelaufenes Zertifikat = ausgefallene Website
- Die Zeit zum Planen ist jetzt – Die 200-Tage-Regel gilt bereits, die 100-Tage-Stufe 2027 rückt näher
Wir bei DataSSL unterstützen unsere Kunden in dieser Übergangsphase. Mit unseren Multi-Year-Zertifikatsplänen, der kostenlosen Neuausstellung (Reissue) während der Zertifikatslaufzeit, Installationsanleitungen und Support per Telefon, E-Mail und Ticket erleichtern wir Ihr SSL-Zertifikatsmanagement.

Bewertungen
Noch keine Kommentare. Schreiben Sie den ersten Kommentar!
Bewertung schreiben