
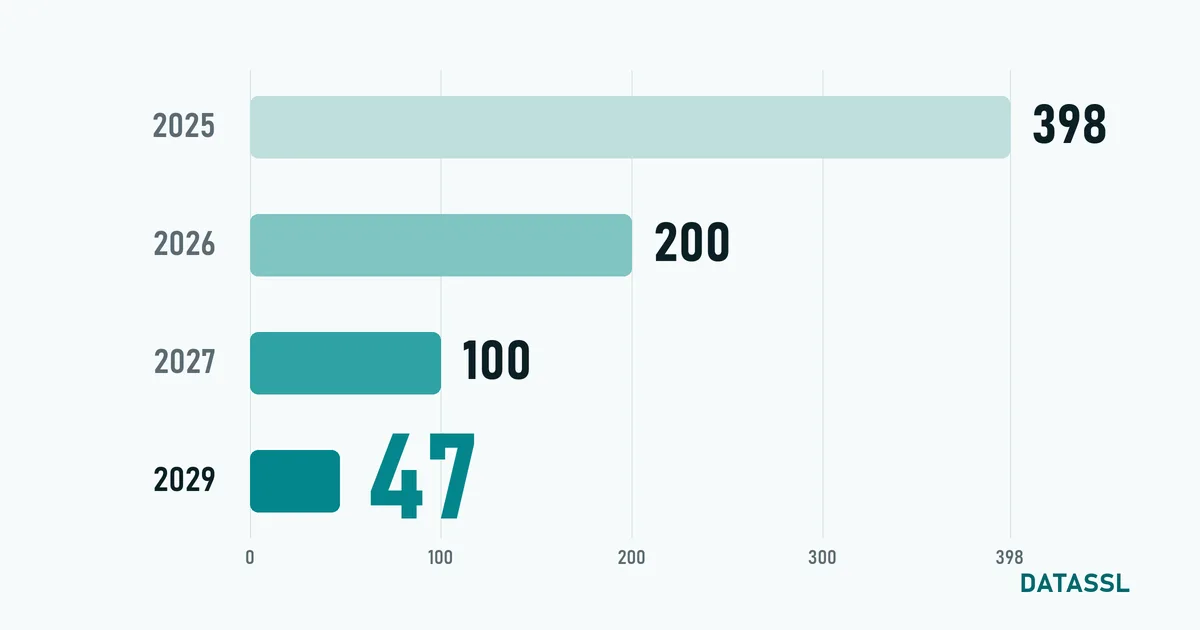
SSL/TLS-Zertifikate werden kurzlebiger, und das ist keine Prognose, sondern ein Beschluss mit festen Terminen. Im April 2025 hat das CA/Browser Forum, das die Regeln für Zertifizierungsstellen und Browser festlegt, den Antrag SC-081v3 ohne Gegenstimme angenommen. Er senkt die maximale Laufzeit in drei Schritten auf 47 Tage. Der erste Schritt gilt seit dem 15. März 2026.
Was ändert sich wann?
| Ausstellung | Maximale Laufzeit | Wiederverwendung der Domainvalidierung |
|---|---|---|
| Vor dem 15. März 2026 | 398 Tage | 398 Tage |
| Ab 15. März 2026 | 200 Tage | 200 Tage |
| Ab 15. März 2027 | 100 Tage | 100 Tage |
| Ab 15. März 2029 | 47 Tage | 10 Tage |
Maßgeblich ist das Ausstellungsdatum. Ein früher ausgestelltes Zertifikat bleibt bis zum Ablauf gültig; es wird nicht widerrufen.
Die oft übersehene Spalte: Wiederverwendung der Validierung
Meist ist nur von der Laufzeit die Rede. Den Arbeitsalltag verändert jedoch die zweite Spalte. Heute darf die Zertifizierungsstelle einen einmal erbrachten Nachweis der Domainkontrolle für einen bestimmten Zeitraum wiederverwenden; bei einer Neuausstellung ist dann kein neuer DNS-Eintrag und kein Datei-Upload nötig. 2029 sinkt dieser Zeitraum auf 10 Tage. Praktisch gehört damit zu jeder Erneuerung eines 47-Tage-Zertifikats eine neue Domainvalidierung.
Bei organisationsvalidierten (OV) und erweitert validierten (EV) Zertifikaten sank die Wiederverwendungsfrist für Organisationsdaten am 15. März 2026 ebenfalls, von 825 auf 398 Tage. Ihre Unternehmensnachweise werden nun etwa einmal jährlich erneut geprüft.
Warum 47 Tage?
Die Zahlen sind bewusst gewählt. 200 Tage entsprechen einem halbjährlichen, 100 Tage einem vierteljährlichen und 47 Tage einem monatlichen Erneuerungsrhythmus: der längste Monat (31 Tage), ein halber Monat (15 Tage) und ein Tag Puffer. Ziel ist, dass die Angaben im Zertifikat aktuell bleiben und ein kompromittierter Schlüssel kürzer nutzbar ist. Kurzlebige Zertifikate verringern zudem die Abhängigkeit vom Widerruf.
Warum manuelles Erneuern nicht mehr funktioniert
Was heute einmal im Jahr anfällt, steht 2029 mindestens achtmal im Jahr an. Bei zehn Domains sind das achtzig Erneuerungen und achtzig Validierungen pro Jahr. Ein Ablauf, der auf Kalendererinnerungen beruht, lässt bei dieser Häufigkeit früher oder später ein Zertifikat ablaufen, und Besucher sehen die Warnung „Dies ist keine sichere Verbindung“.
Was Sie jetzt tun sollten
- Bestand erfassen. Welches Zertifikat liegt auf welchem Server für welche Domain, und wann läuft es ab? Der Zertifikat-Decoder zeigt Domains und Ablaufdatum eines vorhandenen Zertifikats.
- Eine automatisierbare Validierungsmethode wählen. Die E-Mail-Validierung erfordert einen manuellen Klick. Ein DNS-Eintrag oder die dateibasierte Validierung lässt sich per Skript erledigen.
- ACME einführen. ACME ist das offene Protokoll, mit dem ein Server Zertifikate selbst anfordert, validiert und installiert. Auch kostenpflichtige DV-, OV- und EV-Zertifikate gibt es über ACME; das Sectigo-ACME-Abonnement ist ein Beispiel.
- Überwachung ergänzen. Auch Automatisierung kann ausfallen. Eine Prüfung, die 14 Tage vor Ablauf warnt, fängt stille Fehler ab.
- Den privaten Schlüssel auf dem Server erzeugen. Schlüssel bei jeder Erneuerung zu übertragen ist langsam und riskant.
Und Käufe für mehrere Jahre?
Es verkürzt sich die Laufzeit des Zertifikats, nicht die Vertragslaufzeit. Bei DATASSL kaufen Sie ein Zertifikat für 1, 2 oder 3 Jahre; jedes Zertifikat wird für höchstens 199 Tage ausgestellt, und Sie stellen es während der gesamten Laufzeit kostenlos in Ihrem Panel neu aus. Die Neuausstellung erfolgt mit Ihrer Zustimmung, die Validierungsmethode wählen Sie selbst. Aktuelle Preise finden Sie in der Preisliste.
Kurz gefasst
- 15. März 2026: 200 Tage (in Kraft). 15. März 2027: 100 Tage. 15. März 2029: 47 Tage.
- 2029 darf eine Domainvalidierung höchstens 10 Tage wiederverwendet werden.
- Bestehende Zertifikate bleiben bis zum Ablauf gültig.
- Vorbereitung heißt Automatisierung: Bestand, skriptfähige Validierung, ACME und Überwachung.




Bewertungen
Noch keine Kommentare. Schreiben Sie den ersten Kommentar!
Bewertung schreiben