
Das SSL-Zertifikat einer Website, die Codesignatur einer Software, das Zahlungssystem einer Bank: Ihre Sicherheit hängt am Ende an einer einzigen Sache, dem privaten Schlüssel. Wird dieser Schlüssel gestohlen, kann ein Angreifer in Ihrem Namen signieren, Ihren Datenverkehr entschlüsseln und sich als Sie ausgeben.
Ein HSM (Hardware-Sicherheitsmodul) ist ein spezielles Gerät, das genau diese Schlüssel schützt. In diesem Leitfaden erklären wir, was ein HSM ist, wie es funktioniert, welche Bauformen es gibt und wann es inzwischen Pflicht ist.
Was ist ein HSM?
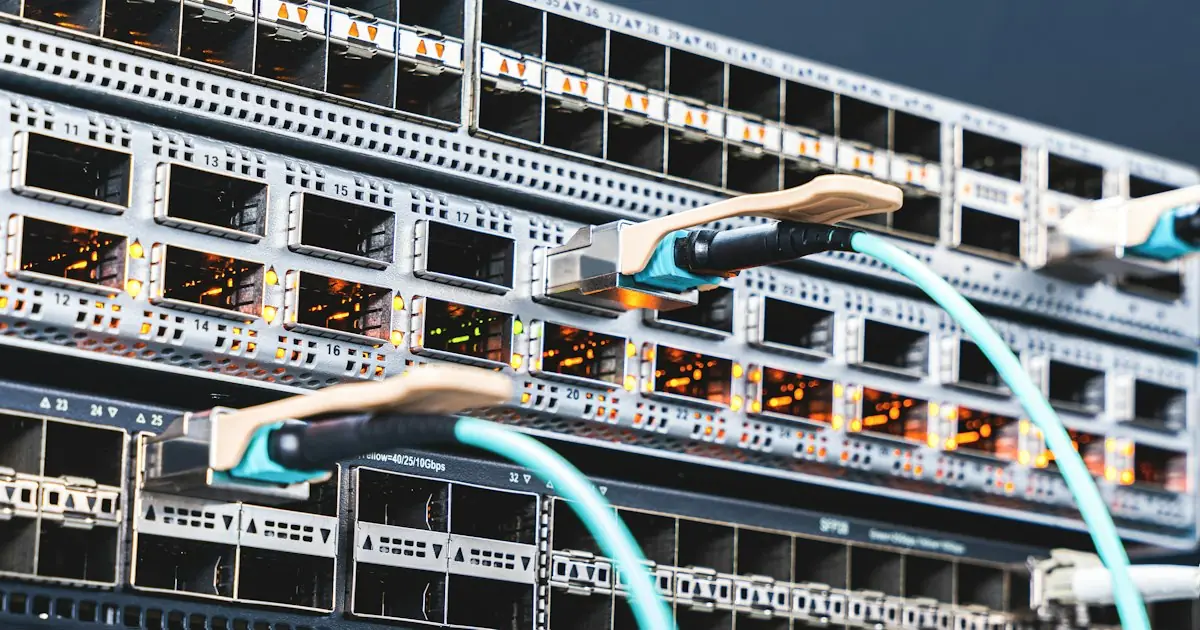
Ein HSM ist ein Sicherheitsgerät, das kryptografische Schlüssel in manipulationssicherer Hardware erzeugt, speichert und verwendet. Sein wichtigstes Merkmal: Der private Schlüssel verlässt das Gerät nie im Klartext.
Wenn eine Anwendung etwas signieren oder entschlüsseln will, fordert sie nicht den Schlüssel an. Sie schickt den Vorgang an das HSM, das HSM führt ihn intern aus und gibt nur das Ergebnis zurück. Selbst wenn der Server kompromittiert wird, erreicht der Angreifer den Schlüssel nicht.
Schlüssel in Software und Schlüssel im HSM im Vergleich
| Schlüssel in Datei / Software | Schlüssel im HSM | |
|---|---|---|
| Speicherort | Auf der Festplatte oder im Arbeitsspeicher des Servers | In manipulationssicherer Hardware |
| Bei kompromittiertem Server | Schlüssel kann kopiert werden | Schlüssel kann nicht kopiert, nur genutzt werden |
| Physische Angriffe | Kein Schutz | Schlüssel werden bei erkannter Manipulation gelöscht |
| Protokollierung | Abhängig von der Anwendung | Jeder Schlüsselvorgang wird im Gerät protokolliert |
| Unabhängige Prüfung | Meist keine | Zertifizierung nach FIPS 140-3 / Common Criteria |
Wie funktioniert ein HSM?
Der Lebenszyklus eines Schlüssels im HSM besteht meist aus vier Schritten:
- Schlüsselerzeugung: Der Schlüssel entsteht im hardwarebasierten Zufallszahlengenerator des Geräts. Er liegt zu keinem Zeitpunkt im Klartext in einer Softwareumgebung vor.
- Zugriffskontrolle: Rollen legen fest, welche Anwendung welchen Schlüssel verwenden darf. Kritische Vorgänge können die Freigabe mehrerer Administratoren erfordern (zum Beispiel „2 von 3“).
- Kryptografische Vorgänge: Anwendungen verbinden sich über Standardschnittstellen (PKCS#11, Microsoft CNG/KSP, Java JCE, OpenSSL) und lassen das HSM signieren, verschlüsseln oder entschlüsseln.
- Sicherung und Hochverfügbarkeit: Schlüssel werden verschlüsselt gesichert, sodass nur ein anderes HSM sie öffnen kann. Mehrere Geräte arbeiten als Cluster für unterbrechungsfreien Betrieb.
Weiterlesen: So funktioniert Entrust nShield HSM
HSM-Bauformen: Netzwerkgerät, PCIe-Karte, USB und Cloud
HSMs gibt es nicht nur in einer Form. Die richtige Wahl hängt davon ab, wie viele Anwendungen das HSM nutzen und wo sie laufen.
Netzwerk-HSM
Ein im Rechenzentrum montiertes Rack-Gerät, das mehrere Anwendungen über das Netzwerk bedient. Es ist die häufigste Wahl für PKI, Zertifizierungsstellen (CA), Datenbankverschlüsselung und Signaturen in großer Menge. Entrust nShield 5c und Thales Luna Network HSM gehören zu dieser Gruppe.
PCIe-Karten-HSM
Eine Karte, die in einen einzelnen Server eingebaut wird. Da sie direkt bei der Anwendung arbeitet, bietet sie geringe Latenz. Sie eignet sich für eingebettete Systeme und Einzelserver mit hoher Kryptografielast. Beispiele sind Entrust nShield 5s und Thales Luna PCIe HSM.
USB-HSM
Ein kleines, tragbares Gerät. Der häufigste Einsatz sind Schlüssel einer Offline-Root-CA: Das Gerät wird nur während einer Schlüsselzeremonie angeschlossen und danach im Tresor aufbewahrt. Thales Luna USB HSM wird dafür eingesetzt.
Cloud-HSM (HSM as a Service)
Statt Hardware zu kaufen, mieten Sie Ihnen zugewiesene HSM-Kapazität im Rechenzentrum des Anbieters. Wartung und Hardware liegen beim Anbieter. Entrust nShield as a Service ist ein Beispiel für dieses Modell; auch die großen Cloud-Anbieter haben eigene HSM-Dienste.
| Bauform | Geeignet für | Beispiel |
|---|---|---|
| Netzwerk-HSM | Viele Anwendungen, PKI, Hochverfügbarkeit | nShield 5c, Luna Network |
| PCIe-Karte | Einzelner Server, geringe Latenz | nShield 5s, Luna PCIe |
| USB | Offline-Root-CA, Schlüsselzeremonien | Luna USB |
| Cloud | Teams ohne eigene Hardwareverwaltung | nShield as a Service |
Weiterlesen: Thales Luna HSM Modelle
Wo werden HSMs eingesetzt?
PKI und Zertifizierungsstellen
Wenn Sie eine interne Zertifizierungsstelle betreiben, sind die Root- und Intermediate-CA-Schlüssel die Grundlage der gesamten Vertrauenskette. Diese Schlüssel im HSM aufzubewahren ist in PKI-Projekten Standard.
Codesignatur
Gelangt der Schlüssel, mit dem Sie Ihre Software signieren, in falsche Hände, können Angreifer Schadsoftware in Ihrem Namen signieren. Deshalb verlangt das CA/Browser Forum seit dem 1. Juni 2023, dass die privaten Schlüssel aller Codesignatur-Zertifikate auf Hardware erzeugt und gespeichert werden, die mindestens nach FIPS 140-2 Level 2 oder Common Criteria EAL 4+ validiert ist. Für Codesignatur ist Hardware also keine Option mehr, sondern Pflicht.
Für Teams, die selten signieren, kann das mit dem Zertifikat gelieferte USB-Token genügen. Teams, die in einer CI/CD-Pipeline viele Builds automatisch signieren, wählen meist ein Netzwerk-HSM oder einen cloudbasierten Signaturdienst.
Weiterlesen: Codesignatur-Zertifikate · Cloud-Codesignatur
Datenbankverschlüsselung (TDE)
Bei transparenter Datenverschlüsselung (TDE) in Datenbanken wie Oracle oder Microsoft SQL Server kann der Hauptschlüssel im HSM liegen. Selbst gestohlene Datenbankdateien sind ohne den Schlüssel nicht lesbar.
Schlüsselhoheit in der Cloud (BYOK / HYOK)
Wenn Sie Daten in der Cloud speichern, die Kontrolle über die Schlüssel aber behalten wollen, können Sie den Schlüssel im eigenen HSM erzeugen und in die Cloud importieren (BYOK) oder ihn gar nicht übergeben und bei sich behalten (HYOK).
Schutz von TLS-Schlüsseln
Websites mit hohem Verkehr, Banken und Behörden bewahren die privaten Schlüssel ihrer SSL/TLS-Zertifikate im HSM auf, damit bei einem Serverangriff kein Schlüssel abfließt.
Weiterlesen: SSL-Zertifikate
Worauf Sie bei der Auswahl eines HSM achten sollten
Wenn diese Fragen vor der Angebotsanfrage geklärt sind, geht es schneller:
- Zertifizierung: Welche FIPS-140-3- (oder 140-2-) Stufe und welche Common-Criteria-Bewertung hat das Gerät? Welche Stufe verlangt Ihre Compliance-Vorgabe?
- Bauform: Netzwerkgerät, PCIe-Karte, USB oder Cloud-Dienst?
- Einsatzzweck: PKI, Codesignatur, TDE, BYOK, Zahlungssysteme? Zahlungsanwendungen (etwa PIN-Verarbeitung) brauchen meist eine eigene Klasse von „Payment-HSMs“.
- Leistung: Wie viele Signatur- oder Verschlüsselungsvorgänge pro Sekunde benötigen Sie?
- Hochverfügbarkeit: Einzelgerät oder Cluster? Brauchen Sie einen zweiten Standort für die Notfallwiederherstellung?
- Integration: Welche Schnittstelle nutzen Ihre Anwendungen: PKCS#11, CNG/KSP, JCE oder OpenSSL?
- Zukunft: Planen Sie den Umstieg auf Post-Quanten-Kryptografie? Unterstützt das Gerät diesen Umstieg per Software-Update?
Quellen: NIST CMVP: Liste validierter Kryptomodule · CA/Browser Forum: Basisanforderungen für Codesignatur
Entrust nShield oder Thales Luna?
Beides sind weit verbreitete HSM-Familien mit FIPS-Level-3- und Common-Criteria-Bewertungen. Die Wahl hängt meist von Ihrer bestehenden Infrastruktur, der benötigten Bauform und dem Integrationsökosystem ab:
- Entrust nShield: Schlüsselverwaltung mit der Security-World-Architektur; Netzwerkgerät (5c), PCIe-Karte (5s) und als Dienst (nShield as a Service).
- Thales Luna: ein Gerät, aufgeteilt in unabhängige Partitionen für verschiedene Anwendungen und Teams; Netzwerk-, PCIe- und USB-Varianten.
Welche Lösung zu Ihrem Einsatzzweck passt, klären wir gern gemeinsam mit Ihnen.
Weiterlesen: HSM-Angebot anfordern
Häufige Fragen zu HSMs
Was ist der Unterschied zwischen einem HSM und einem USB-Token?
Ein USB-Token ist ein kleines Gerät, das den Schlüssel eines einzelnen Nutzers speichert und oft mit Codesignatur-Zertifikaten geliefert wird. Ein HSM ist ein Gerät für Unternehmen, das viele Schlüssel und Anwendungen verwaltet, hohe Leistung bietet, im Cluster betrieben werden kann und ein detailliertes Prüfprotokoll führt.
Was bedeutet FIPS 140-3 Level 3?
FIPS 140-3 ist der Sicherheitsstandard des US-amerikanischen NIST für kryptografische Module. Level 3 verlangt physischen Manipulationsschutz, das Löschen der Schlüssel bei erkannter Manipulation und identitätsbasierte Zugriffskontrolle. Er löst FIPS 140-2 ab.
Ist ein HSM für Codesignatur Pflicht?
Hardware ist Pflicht, das muss aber nicht immer ein HSM-Gerät sein. Nach den Regeln des CA/Browser Forums müssen Codesignatur-Schlüssel auf Hardware liegen, die mindestens nach FIPS 140-2 Level 2 oder Common Criteria EAL 4+ validiert ist. Das kann ein USB-Token, ein HSM oder ein cloudbasierter Signaturdienst sein.
Ist ein Cloud-HSM sicher?
Auch beim Cloud-HSM liegen die Schlüssel in FIPS-validierter Hardware; der Unterschied ist, dass das Gerät im Rechenzentrum des Anbieters steht. Es eignet sich für Teams, die keine Hardware verwalten und schnell starten wollen. Wenn Sie Vorgaben zum Speicherort der Daten haben, klären Sie die Dienstregion im Angebot.
Was kostet ein HSM?
Der Preis hängt von Modell, Leistungsstufe, Clustergröße, Lizenzen und Supportlaufzeit ab. Deshalb werden HSMs nicht zum Festpreis, sondern per projektbezogenem Angebot verkauft.
Fazit
Ein HSM trennt Ihre privaten Schlüssel von Ihren Servern und schützt Ihr wichtigstes Gut vor physischen und logischen Angriffen. Für Codesignatur ist Hardware inzwischen Pflicht; in PKI, Datenbankverschlüsselung und Cloud-Schlüsselverwaltung ist das HSM zum gängigen Standard geworden.
DATASSL erstellt Angebote für Entrust nShield und Thales Luna HSM-Lösungen passend zu Ihrem Einsatzzweck. Beschreiben Sie uns kurz Ihr Projekt, und wir wählen gemeinsam das passende Modell und die richtige Konfiguration.
Weiterlesen: Entrust nShield HSM Angebot · Thales Luna HSM Angebot
Bewertungen
Noch keine Kommentare. Schreiben Sie den ersten Kommentar!
Bewertung schreiben