
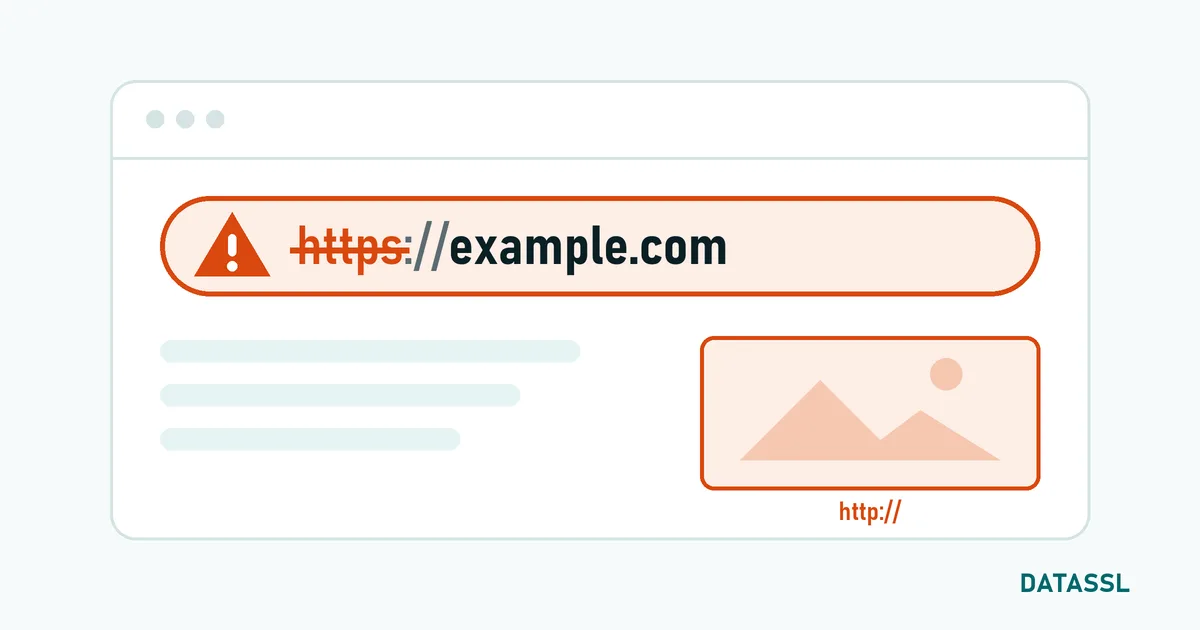
Wenn eine Website trotz installiertem SSL-Zertifikat als „Nicht sicher“ erscheint, liegt es fast immer an einer von sieben Ursachen. Am häufigsten sind gemischte Inhalte, eine fehlende Weiterleitung von HTTP auf HTTPS und ein Zertifikat, das nicht zum aufgerufenen Namen passt.
Zuerst: Welche Meldung sehen Sie?
| Was der Browser zeigt | Wahrscheinliche Ursache |
|---|---|
| „Nicht sicher“ in der Adressleiste, Seite lädt normal | Seite wurde über HTTP geladen oder enthält gemischte Inhalte |
| Ganzseitige Warnung „Dies ist keine sichere Verbindung“ | Zertifikat abgelaufen, falscher Name oder unvollständige Kette |
| Warnung nur auf manchen Geräten | Zwischenzertifikat fehlt oder Geräteuhr falsch |
1. Gemischte Inhalte (Mixed Content)
Die Seite selbst kommt über HTTPS, bindet aber Bilder, Skripte oder Schriften über http:// ein. Lösung: Öffnen Sie die Entwicklerwerkzeuge des Browsers (F12) und sehen Sie in der Konsole nach Hinweisen auf „Mixed Content“. Stellen Sie alle eingebundenen Adressen auf https:// um, auch in Datenbank und Theme.
2. Keine Weiterleitung von HTTP auf HTTPS
Das Zertifikat funktioniert, aber Besucher landen über alte Links auf der HTTP-Version. Lösung: Richten Sie auf dem Server eine dauerhafte Weiterleitung (301) von HTTP auf HTTPS ein und setzen Sie anschließend den HSTS-Header.
3. Zertifikat passt nicht zum Namen
Das Zertifikat gilt für www.beispiel.de, aufgerufen wird beispiel.de oder eine Subdomain. Lösung: Prüfen Sie mit dem SSL-Checker, welche Namen im Zertifikat stehen, und stellen Sie es mit allen benötigten Namen neu aus. Für viele Subdomains eignet sich ein Wildcard-Zertifikat.
4. Zertifikat abgelaufen
Zertifikate gelten höchstens 200 Tage. Nach Ablauf erscheint der Fehler NET::ERR_CERT_DATE_INVALID. Lösung: Zertifikat neu ausstellen und installieren; künftig 30 Tage Vorlauf einplanen oder automatisieren.
5. Zwischenzertifikat fehlt
Der Server liefert nur das eigene Zertifikat, nicht die Kette bis zur Stammzertifizierungsstelle. Desktop-Browser gleichen das oft aus, Mobilgeräte und Apps nicht. Lösung: Installieren Sie die vollständige Kette, also Zertifikat plus Zwischenzertifikate in der richtigen Reihenfolge.
6. Falsches Zertifikat wird ausgeliefert
Auf dem Server liegt das neue Zertifikat, ausgeliefert wird aber ein altes oder das eines anderen Hosts, etwa weil ein Load Balancer, CDN oder zweiter virtueller Host nicht aktualisiert wurde. Lösung: Aktualisieren Sie das Zertifikat an jeder Stelle, an der TLS endet, und laden Sie den Dienst neu.
7. Problem auf dem Gerät des Besuchers
Zeigt nur ein einzelnes Gerät die Warnung, ist oft die Systemuhr falsch oder ein Virenscanner greift in die Verbindung ein. Lösung: Datum und Uhrzeit korrigieren und die HTTPS-Prüfung des Scanners testweise abschalten.
Checkliste
- Lädt die Seite über
https://? Wenn nein: Weiterleitung einrichten. - Ablaufdatum, Namen und Kette mit dem SSL-Checker prüfen.
- Konsole auf gemischte Inhalte prüfen.
- Auf einem zweiten Gerät und im Mobilfunknetz gegenprüfen.
Sie haben ein Zertifikat vorliegen und möchten wissen, was darin steht? Der Zertifikat-Decoder zeigt Namen, Aussteller und Gültigkeit.



Bewertungen
Noch keine Kommentare. Schreiben Sie den ersten Kommentar!
Bewertung schreiben