
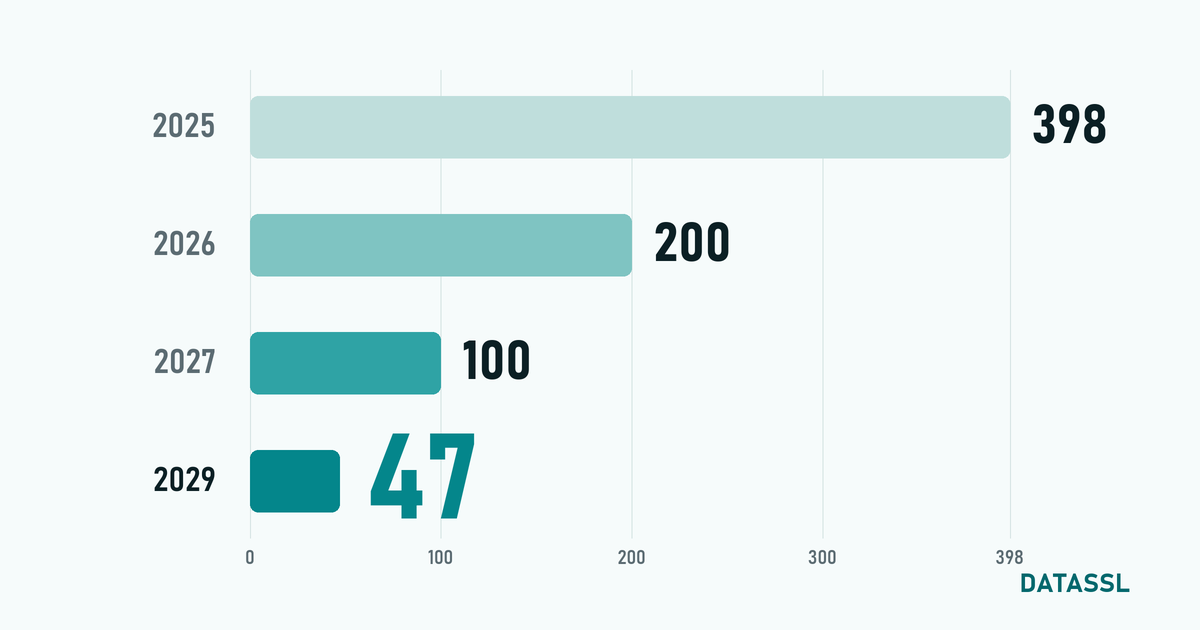
اتخذ CA/Browser Forum، في تصويت تاريخي يرسم مستقبل أمن الإنترنت، قرارًا بتقصير مدة صلاحية شهادات SSL/TLS على مراحل. فاعتبارًا من 15 مارس 2026 انخفض الحد الأقصى لعمر الشهادة من 398 يومًا إلى 200 يوم، وهذه ليست سوى البداية — فسينخفض إلى 100 يوم في 15 مارس 2027، ثم إلى 47 يومًا في عام 2029.
يشرح هذا المقال بصورة شاملة كل تفاصيل التغيير وجدوله الزمني وأسبابه، وكيف ينبغي أن تستعد له من الآن.
ما هو CA/Browser Forum ولماذا يُعدّ هذا القرار مهمًا؟
CA/Browser Forum هو اتحاد صناعي يضم هيئات إصدار الشهادات حول العالم (DigiCert و Sectigo و GlobalSign وغيرها) ومطوّري المتصفحات (Google و Apple و Mozilla و Microsoft). وهو الجهة التي تضع معايير شهادات SSL/TLS وسياسات التحقق وقواعد الأمان الخاصة بها.
تؤثر قرارات هذه الجهة مباشرة في مليارات اتصالات HTTPS على الإنترنت. وفي التصويت الذي اكتمل في أبريل 2025 أُقرّ SC-081 ballot (تقليص عمر الشهادات) وبدأ تحوّل تاريخي.
الجدول الزمني لتغيّر مدة الشهادات
لا تُطبَّق القواعد الجديدة دفعة واحدة، بل على مراحل:
| تاريخ السريان | الحد الأقصى لعمر الشهادة | الحد الأقصى لمدة DCV | التغيّر |
|---|---|---|---|
| قبل 15 مارس 2026 | 398 يومًا (~13 شهرًا) | 398 يومًا | — |
| 15 مارس 2026 | 200 يوم (~6.5 أشهر) | 200 يوم | ⬇️ انخفاض 50% |
| 15 مارس 2027 | 100 يوم (~3.3 أشهر) | 100 يوم | ⬇️ انخفاض 75% |
| 15 مارس 2029 | 47 يومًا (~1.5 شهر) | 10 أيام | ⬇️ انخفاض 88% |
لماذا تُقصَّر مدة صلاحية الشهادات؟
تقف وراء هذا التغيير مبررات أمنية قوية:
1. حداثة بيانات الشهادة
تتضمن شهادات SSL بيانات ملكية النطاق وبيانات المؤسسة. وطول مدة الصلاحية يعني أن هذه البيانات قد تبقى دون تحديث لأشهر أو حتى لسنوات. فقد يكون النطاق انتقل إلى مالك آخر، أو أُغلقت الشركة، أو تغيّر الشخص المفوَّض. أما المدد القصيرة فتضمن التحقق من هذه البيانات باستمرار.
2. تضييق نافذة التعرّض للخطر
عند اختراق شهادة أو تسريب مفتاحها الخاص، يستمر الخطر إلى أن تُلغى الشهادة (revoke). وآليتا OCSP و CRL لا تعملان دائمًا بصورة مثالية. أما الشهادات قصيرة العمر فتحدّ بطبيعتها من المدة التي يمكن استغلال الاختراق خلالها.
3. المرونة التشفيرية (Crypto Agility)
عند اكتشاف ثغرات أمنية جديدة أو تطوير خوارزميات أقوى، يصبح الانتقال أسرع بكثير بفضل الشهادات قصيرة المدة. وتذكّر أن الانتقال من SHA-1 إلى SHA-256 استغرق سنوات.
4. الاستعداد لمرحلة Post-Quantum
احتمال أن تتمكن الحواسيب الكمومية من كسر التشفير الحالي يجعل المرونة التشفيرية أمرًا حاسمًا. وستوفّر الشهادات قصيرة المدة مرونة في الانتقال إلى خوارزميات post-quantum.
5. تشجيع الأتمتة
يسعى مطوّرو المتصفحات، وفي مقدمتهم Google و Apple، إلى أتمتة إدارة الشهادات بالكامل. وقد أثبت نجاح Let's Encrypt أن الإدارة الآلية للشهادات ممكنة وفعّالة.
نظرة تاريخية: كيف تغيّرت مدد الشهادات؟
ظلت مدد صلاحية الشهادات تتقلّص باستمرار على مرّ السنين:
- قبل 2012: من 5 إلى 10 سنوات
- 2012-2015: 5 سنوات كحد أقصى
- 2015-2018: 3 سنوات كحد أقصى (39 شهرًا)
- 2018-2020: سنتان كحد أقصى (825 يومًا)
- سبتمبر 2020: 398 يومًا كحد أقصى (~13 شهرًا) — بمبادرة من Apple
- مارس 2026: 200 يوم كحد أقصى (~6.5 أشهر)
- مارس 2027: 100 يوم كحد أقصى (~3.3 أشهر)
- مارس 2029: 47 يومًا كحد أقصى (~1.5 شهر)
الاتجاه واضح: القطاع يواصل تقصير مدد الشهادات.
كيف يؤثر هذا التغيير فيك؟
لأصحاب المواقع الإلكترونية
- سيلزم تجديد الشهادة مرتين على الأقل في السنة (2026)، ومن 4 إلى 8 مرات في السنوات التالية
- لن تبقى إجراءات التجديد اليدوي قابلة للاستمرار
- سيرتفع خطر توقف المواقع بسبب انتهاء صلاحية الشهادات
- ستزداد الحاجة إلى الانتقال إلى بروتوكول ACME وأدوات الأتمتة
لمديري الأنظمة
- يجب إنشاء بنية أتمتة (Certbot و acme.sh و cert-manager)
- أنظمة مراقبة الشهادات والتنبيه عليها لا غنى عنها
- يجب دمج تجديد الشهادات في مسارات CI/CD
- ستلزم أتمتة تحديات DNS-01 أو HTTP-01
لفرق تقنية المعلومات في المؤسسات
- ستصبح إدارة مئات أو آلاف الشهادات يدويًا أمرًا مستحيلًا
- ستزداد أهمية منصات Certificate Lifecycle Management (CLM)
- قد يلزم الاستثمار في أدوات مثل DigiCert CertCentral و Sectigo Certificate Manager
- ينبغي تقييم خطر الارتباط بمورّد واحد (vendor lock-in)
كيف تستعد من الآن؟
1. أعدّ جردًا لشهاداتك
أدرج جميع شهادات SSL/TLS في مؤسستك. على أي خوادم تعمل، ولأي نطاقات، ومن أي هيئات إصدار (CA) حصلت عليها؟ سيكون هذا الجرد أساس خطة الأتمتة لديك.
2. تحقق من دعم بروتوكول ACME
ACME (Automatic Certificate Management Environment) هو بروتوكول الحصول على الشهادات وتجديدها آليًا. تأكد من أن هيئة الإصدار التي تتعامل معها تدعم ACME. والهيئات الكبرى مثل DigiCert و Sectigo و GlobalSign تدعمه.
3. ثبّت أدوات الأتمتة
اختبر من الآن الأدوات المناسبة لخادمك ومنصتك:
- Linux: Certbot, acme.sh, dehydrated
- Kubernetes: cert-manager
- Windows/IIS: win-acme (WACS)
- Cloud: AWS ACM, Azure Key Vault, Google Cloud Certificate Manager
4. أنشئ نظام مراقبة وتنبيه
أنشئ أنظمة مراقبة تصدر تنبيهًا قبل انتهاء صلاحية الشهادة بـ 30 يومًا على الأقل. يمكنك استخدام أدوات مثل Nagios أو Zabbix أو Prometheus أو DataSSL SSL Checker.
5. ادرس الخطط متعددة السنوات
خطط شهادات SSL متعددة السنوات (Multi-year) ما زالت سارية ومجدية! عند شراء خطة متعددة السنوات يُثبَّت السعر، لكن الشهادة يُعاد إصدارها (reissue) ضمن مدة الخطة قبل انتهاء الحد الأقصى لصلاحيتها. وبشراء خطة متعددة السنوات عبر DataSSL تحصل على ميزة في التكلفة وتستطيع في الوقت نفسه التخطيط لمرحلة الأتمتة لديك.
ماذا تقول هيئات إصدار الشهادات (CA)؟
Apple (مؤيدة)
Apple هي المهندس الحقيقي لهذا التغيير. فقد اقترحت في عرضها الأصلي خفض عمر الشهادة إلى 45 يومًا، ثم أُقرّ الجدول المرحلي الحالي (47 يومًا في 2029) نتيجة للتوافق.
Google (دعم قوي)
تدافع Google منذ سنوات عن تقصير مدد الشهادات. وكانت قد حددت في مبادرة Chrome "Moving Forward, Together" عمرًا للشهادة قدره 90 يومًا هدفًا لها.
DigiCert, Sectigo, GlobalSign
تعمل هيئات الإصدار التجارية الكبرى على تعزيز بنيتها الخاصة ببروتوكول ACME للتوافق مع هذا التغيير، وتقدّم لعملائها أدوات أتمتة. وسيستمر نموذج الخطط متعددة السنوات.
Let's Encrypt
تصدر Let's Encrypt أصلًا شهادات مدتها 90 يومًا وتعمل بأتمتة كاملة. وهذا التغيير يؤكد صحة نهجها.
ماذا يعني انخفاض مدة Domain Validation (DCV) إلى 10 أيام؟
في عام 2029 لن ينخفض عمر الشهادة وحده، بل ستنخفض كذلك مدة صلاحية Domain Control Validation (DCV) إلى 10 أيام. وهذا يعني:
- سيُجرى التحقق من ملكية النطاق بوتيرة أعلى بكثير
- ستصبح أتمتة تحديات DNS أو HTTP إلزامية
- سيختفي عمليًا التحقق اليدوي عبر البريد الإلكتروني
- سيلزم إدارة عمليات DNS عبر API
الأسئلة الشائعة
هل تتأثر شهادتي الحالية؟
لا. الشهادات الصادرة قبل 15 مارس 2026 تبقى صالحة للاستخدام طوال مدة صلاحيتها الحالية. فالتغيير يشمل الشهادات الجديدة الصادرة فقط.
هل تصبح الخطط متعددة السنوات لاغية؟
لا! الخطط متعددة السنوات (Multi-year) ما زالت سارية. وتستمر ميزة تثبيت السعر. ويُعاد إصدار الشهادة (reissue) مجانًا ضمن مدة الخطة.
هل تكفي شهادة SSL المجانية (Let's Encrypt)؟
من ناحية قِصر عمر الشهادة فإن Let's Encrypt جاهزة أصلًا، لكن شهادات SSL التجارية ستبقى ضرورية لتلبية احتياجات المؤسسات (تحقق OV/EV، والضمان، والدعم، وسهولة Wildcard).
لماذا حُددت المدد بـ 200 و100 و47 يومًا؟
مدة الـ 200 يوم تقابل دورة تجديد من نحو 6 أشهر، ومدة الـ 100 يوم دورة من نحو 3 أشهر، ومدة الـ 47 يومًا دورة من نحو شهر واحد، مع هامش احتياطي في كل منها.
الخلاصة: الأتمتة لم تعد ترفًا بل ضرورة
تقصير مدد شهادات SSL/TLS تطور إيجابي يعزز أمن الإنترنت. لكن هذا التغيير يمثّل تحولًا جذريًا في إدارة الشهادات:
- عهد التجديد اليدوي ينتهي — الأتمتة شرط أساسي
- المراقبة بالغة الأهمية — شهادة منتهية = موقع متوقف
- وقت التخطيط هو الآن — قاعدة الـ 200 يوم سارية، ومرحلة الـ 100 يوم في 2027 تقترب
نحن في DataSSL نقدّم لعملائنا الدعم في مرحلة الانتقال هذه. فبخططنا متعددة السنوات، وإعادة الإصدار المجانية طوال مدة الشهادة، وأدلة التثبيت، ودعمنا عبر الهاتف والبريد الإلكتروني وتذاكر الدعم، نجعل إدارة شهادات SSL لديك أسهل.

المراجعات
لا توجد تعليقات بعد. كن أول من يعلّق!
اكتب مراجعة