
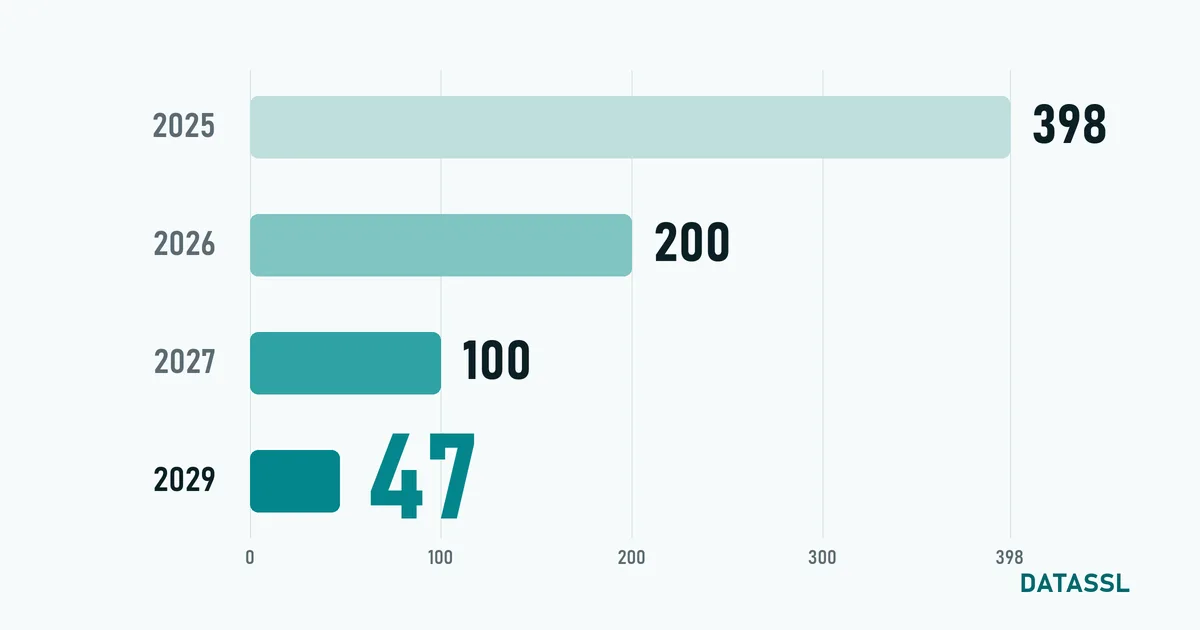
أصبحت شهادات SSL/TLS أقصر عمرًا، وهذا قرار محدد بتواريخ وليس توقعًا. في أبريل 2025 أقرّ منتدى CA/Browser Forum، الذي يضع القواعد لجهات إصدار الشهادات والمتصفحات، الاقتراح SC-081v3 دون أي صوت معارض. يخفض القرار المدة القصوى للشهادة إلى 47 يومًا على ثلاث مراحل، وقد بدأ تطبيق المرحلة الأولى في 15 مارس 2026.
ما الذي يتغير وفي أي تاريخ؟
| تاريخ الإصدار | المدة القصوى للشهادة | إعادة استخدام التحقق من النطاق |
|---|---|---|
| قبل 15 مارس 2026 | 398 يومًا | 398 يومًا |
| اعتبارًا من 15 مارس 2026 | 200 يوم | 200 يوم |
| اعتبارًا من 15 مارس 2027 | 100 يوم | 100 يوم |
| اعتبارًا من 15 مارس 2029 | 47 يومًا | 10 أيام |
تُطبَّق القاعدة بحسب تاريخ إصدار الشهادة. الشهادة الصادرة قبل ذلك تبقى صالحة حتى انتهاء مدتها ولا تُلغى.
العمود الذي تغفله معظم المقالات: إعادة استخدام التحقق
يتناول أغلب ما يُكتب مدة الشهادة فقط، لكن العمود الثاني هو ما يغيّر العمل اليومي. اليوم، بعد أن تثبت تحكمك في النطاق مرة واحدة، يجوز لجهة الإصدار إعادة استخدام هذا الإثبات لمدة محددة، فلا تحتاج إعادة الإصدار إلى سجل DNS جديد أو رفع ملف. في 2029 تنخفض هذه المدة إلى 10 أيام. عمليًا سيتضمن كل تجديد لشهادة مدتها 47 يومًا تحققًا جديدًا من النطاق.
في شهادات التحقق من المؤسسة (OV) والتحقق الموسّع (EV) انخفضت كذلك مدة إعادة استخدام بيانات المؤسسة من 825 إلى 398 يومًا في 15 مارس 2026، أي أن وثائق مؤسستك تُراجَع الآن مرة كل عام تقريبًا.
لماذا 47 يومًا؟
الأرقام مقصودة. 200 يوم تقابل إيقاع تجديد نصف سنوي، و100 يوم إيقاعًا ربع سنوي، و47 يومًا إيقاعًا شهريًا: أطول شهر (31 يومًا) ونصف شهر (15 يومًا) ويوم احتياطي. الهدف أن تبقى المعلومات في الشهادة حديثة وأن تقصر المدة التي يمكن فيها استغلال مفتاح مخترَق. كما تقلل الشهادات قصيرة العمر الاعتماد على آليات الإلغاء.
لماذا لم يعد التجديد اليدوي ممكنًا؟
ما يُنجَز اليوم مرة في السنة سيُنجَز ثماني مرات على الأقل في السنة عام 2029. لمؤسسة لديها عشرة نطاقات يعني ذلك ثمانين تجديدًا وثمانين تحققًا سنويًا. إجراء يعتمد على تذكيرات التقويم سيؤدي بهذا التكرار، عاجلًا أو آجلًا، إلى انتهاء شهادة، فيرى الزائر تحذير «اتصالك ليس خاصًا».
ما الذي ينبغي فعله الآن
- أعدّ جردًا. أي شهادة على أي خادم ولأي نطاق، ومتى تنتهي؟ يعرض محلّل الشهادات النطاقات وتاريخ الانتهاء لشهادة لديك.
- اختر طريقة تحقق قابلة للأتمتة. التحقق بالبريد الإلكتروني يتطلب نقرة يدوية، أما سجل DNS أو التحقق بملف فيمكن تنفيذه ببرنامج.
- اعتمد ACME. ACME بروتوكول مفتوح يتيح للخادم طلب الشهادات والتحقق منها وتثبيتها ذاتيًا. الشهادات المدفوعة DV وOV وEV متاحة عبر ACME أيضًا، ومنها اشتراك Sectigo ACME.
- أضف مراقبة. الأتمتة قد تتعطل. فحص ينبّه قبل 14 يومًا من الانتهاء يكشف الأعطال الصامتة.
- أنشئ المفتاح الخاص على الخادم. نقل المفاتيح في كل تجديد بطيء ومحفوف بالمخاطر.
وماذا عن الشراء لعدة سنوات؟
الذي يقصر هو مدة الشهادة لا مدة الخدمة. في DATASSL تشتري الشهادة لمدة سنة أو سنتين أو ثلاث سنوات؛ تُصدَر كل شهادة لمدة 199 يومًا كحد أقصى، وتعيد إصدارها مجانًا من لوحتك طوال مدة الخدمة. تتم إعادة الإصدار بموافقتك وتختار أنت طريقة التحقق. الأسعار الحالية في قائمة الأسعار.
باختصار
- 15 مارس 2026: 200 يوم (ساري). 15 مارس 2027: 100 يوم. 15 مارس 2029: 47 يومًا.
- في 2029 يمكن إعادة استخدام التحقق من النطاق لمدة 10 أيام كحد أقصى.
- الشهادات الحالية تبقى صالحة حتى انتهاء مدتها.
- الاستعداد يعني الأتمتة: الجرد، والتحقق المبرمج، وACME، والمراقبة.




المراجعات
لا توجد تعليقات بعد. كن أول من يعلّق!
اكتب مراجعة