
Saytning SSL sertifikati, dasturning kod imzosi, bankning toʻlov tizimi: ularning har birining xavfsizligi oxir-oqibat bitta narsaga bogʻliq — yopiq kalitga. Agar bu kalit oʻgʻirlansa, hujumchi sizning nomingizdan imzo qoʻyishi, trafigingizni deshifrlashi va oʻzini siz deb koʻrsatishi mumkin.
HSM (Hardware Security Module, apparat xavfsizlik moduli) — aynan shu kalitlarni himoya qilish uchun yaratilgan maxsus qurilma. Ushbu qoʻllanmada HSM nima ekanini, qanday ishlashini, qanday turlari borligini va qachon majburiy boʻlib qolganini tushuntiramiz.
HSM nima?
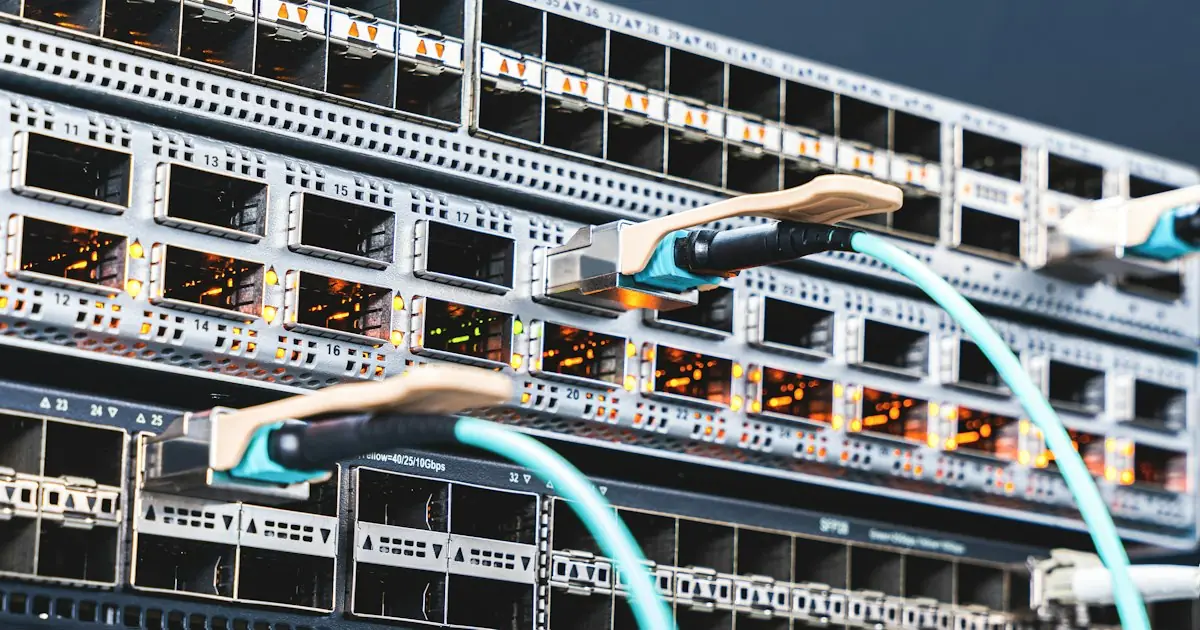
HSM — kriptografik kalitlarni buzishga chidamli apparat ichida yaratadigan, saqlaydigan va ishlatadigan xavfsizlik qurilmasi. Uning asosiy xususiyati: yopiq kalit hech qachon qurilmadan ochiq matn koʻrinishida chiqmaydi.
Ilova biror narsani imzolashi yoki deshifrlashi kerak boʻlganda, kalitni HSMʼdan soʻramaydi. U amalni HSMʼga yuboradi, HSM uni oʻz ichida bajaradi va faqat natijani qaytaradi. Server buzilgan taqdirda ham hujumchi kalitning oʻziga yetib bora olmaydi.
Dasturda saqlangan kalit va HSM ichidagi kalit farqi
| Fayldagi / dasturdagi kalit | HSM ichidagi kalit | |
|---|---|---|
| Kalit joylashuvi | Server diskida yoki xotirasida | Buzishga chidamli apparat ichida |
| Server buzilsa | Kalitni nusxalash mumkin | Kalitni nusxalab boʻlmaydi, faqat ishlatish mumkin |
| Jismoniy hujumlar | Himoya yoʻq | Buzish aniqlansa, kalitlar oʻchiriladi |
| Audit jurnali | Ilovaga bogʻliq | Kalit bilan bajarilgan har bir amal qurilmada qayd etiladi |
| Mustaqil tekshiruv | Odatda yoʻq | FIPS 140-3 / Common Criteria sertifikatsiyasi |
HSM qanday ishlaydi?
HSMʼdagi kalitning hayot sikli odatda toʻrt bosqichdan iborat:
- Kalit yaratish: Kalit qurilma ichidagi apparat tasodifiy sonlar generatori yordamida yaratiladi. U hech bir bosqichda dasturiy muhitda ochiq matn koʻrinishida boʻlmaydi.
- Kirishni boshqarish: Qaysi ilova qaysi kalitdan foydalana olishini rollar belgilaydi. Muhim amallar uchun bir nechta administratorning tasdigʻi talab qilinishi mumkin (masalan, «3 tadan 2 tasi»).
- Kriptografik amallar: Ilovalar standart interfeyslar (PKCS#11, Microsoft CNG/KSP, Java JCE, OpenSSL) orqali ulanib, HSMʼga imzolash, shifrlash yoki deshifrlash amallarini bajartiradi.
- Zaxira nusxa va yuqori mavjudlik: Kalitlarning zaxira nusxasi faqat boshqa HSM ocha oladigan shifrlangan koʻrinishda olinadi. Bir nechta qurilma klaster sifatida ishlab, uzluksiz xizmat koʻrsatadi.
Aloqador: Entrust nShield HSM qanday ishlaydi
HSM turlari: tarmoq qurilmasi, PCIe karta, USB va bulut
HSMʼlar faqat bitta koʻrinishda boʻlmaydi. Toʻgʻri tanlov HSMʼdan nechta ilova foydalanishiga va ular qayerda ishlashiga bogʻliq.
Tarmoq HSM qurilmasi
Maʼlumotlar markazida javonga oʻrnatiladigan va tarmoq orqali bir nechta ilovaga xizmat koʻrsatadigan qurilma. U PKI, sertifikatlash markazlari (CA), maʼlumotlar bazasini shifrlash va katta hajmdagi imzolash amallari uchun eng koʻp tanlanadi. Entrust nShield 5c va Thales Luna Network HSM shu guruhga kiradi.
PCIe karta koʻrinishidagi HSM
Bitta server ichiga oʻrnatiladigan karta. Ilovaga eng yaqin joyda ishlagani uchun past kechikishni taʼminlaydi. Oʻrnatilgan tizimlar va kriptografik yuklamasi yuqori boʻlgan yakka serverlar uchun mos. Misollar: Entrust nShield 5s va Thales Luna PCIe HSM.
USB HSM
Kichik, koʻchma qurilma. Eng koʻp ishlatiladigan sohasi — tarmoqqa ulanmagan ildiz CA kalitlari: qurilma faqat kalit marosimi vaqtida ulanadi, keyin seyfda saqlanadi. Bu maqsadda Thales Luna USB HSM ishlatiladi.
Bulutli HSM (HSM as a Service)
Qurilma sotib olish oʻrniga, provayderning maʼlumotlar markazida sizga ajratilgan HSM quvvatini ijaraga olasiz. Texnik xizmat va qurilma uchun provayder javob beradi. Entrust nShield as a Service bu modelga misol; yirik bulut provayderlarining ham oʻz HSM xizmatlari bor.
| Turi | Kimga mos | Misol |
|---|---|---|
| Tarmoq HSM | Koʻp ilova, PKI, yuqori mavjudlik | nShield 5c, Luna Network |
| PCIe karta | Yakka server, past kechikish | nShield 5s, Luna PCIe |
| USB | Tarmoqdan tashqari ildiz CA, kalit marosimi | Luna USB |
| Bulut | Qurilmani boshqarishni istamaydigan jamoalar | nShield as a Service |
Aloqador: Thales Luna HSM modellari
HSM qayerda ishlatiladi?
PKI va sertifikatlash markazlari
Agar ichki sertifikatlash markazini yuritsangiz, ildiz va oraliq CA kalitlari butun ishonch zanjirining asosi hisoblanadi. Bu kalitlarni HSMʼda saqlash PKI loyihalarida standart amaliyotdir.
Kodni imzolash
Dasturingizni imzolaydigan kalit sizib chiqsa, hujumchilar zararli dasturni sizning nomingizdan imzolashi mumkin. Shuning uchun CA/Browser Forum 2023-yil 1-iyundan boshlab barcha kod imzolash sertifikatlarining yopiq kalitlari kamida FIPS 140-2 2-darajasi yoki Common Criteria EAL 4+ boʻyicha tasdiqlangan apparatda yaratilishi va saqlanishini talab qiladi. Yaʼni kodni imzolash uchun apparat endi tanlov emas, balki majburiyatdir.
Kam imzo qoʻyadigan jamoalar uchun sertifikat bilan birga beriladigan USB token yetarli boʻlishi mumkin. CI/CD jarayonida koʻplab yigʻmalarni avtomatik imzolaydigan jamoalar odatda tarmoq HSMʼini yoki bulutli imzolash xizmatini tanlaydi.
Aloqador: Kod imzolash sertifikatlari · Bulutli kod imzolash
Maʼlumotlar bazasini shifrlash (TDE)
Oracle, Microsoft SQL Server kabi maʼlumotlar bazalarida shaffof maʼlumot shifrlash (TDE) ishlatilganda, asosiy shifrlash kalitini HSMʼda saqlash mumkin. Shunda maʼlumotlar bazasi fayllari oʻgʻirlansa ham, kalitsiz ularni oʻqib boʻlmaydi.
Bulutda kalitga egalik (BYOK / HYOK)
Maʼlumotlaringizni bulutda saqlab, shifrlash kalitlarini oʻz nazoratingizda ushlab turmoqchi boʻlsangiz, kalitni oʻz HSMʼingizda yaratib, bulutga koʻchirishingiz (BYOK) yoki umuman bermasdan, oʻzingizda saqlashingiz (HYOK) mumkin.
TLS kalitlarini himoya qilish
Trafigi yuqori saytlar, banklar va davlat muassasalari server buzilganda kalit sizib chiqmasligi uchun SSL/TLS sertifikatlarining yopiq kalitlarini HSMʼda saqlaydi.
Aloqador: SSL sertifikatlari
HSM tanlashda nimalarga eʼtibor berish kerak?
Narx taklifini soʻrashdan oldin quyidagi savollarga javob berish jarayonni tezlashtiradi:
- Sertifikatsiya: Qurilmaning FIPS 140-3 (yoki 140-2) darajasi va Common Criteria bahosi qanday? Muvofiqlik talablaringiz qaysi darajani talab qiladi?
- Koʻrinishi: Tarmoq qurilmasimi, PCIe kartami, USBʼmi yoki bulut xizmatimi?
- Qoʻllash holati: PKI, kodni imzolash, TDE, BYOK yoki toʻlov tizimlarimi? Toʻlov tizimlari (masalan, PINʼni qayta ishlash) odatda «toʻlov HSMʼi» deb ataladigan alohida sinfni talab qiladi.
- Unumdorlik: Soniyasiga nechta imzolash yoki shifrlash amali kerak?
- Yuqori mavjudlik: Bitta qurilmami yoki klastermi? Favqulodda tiklash uchun ikkinchi joylashuv kerakmi?
- Integratsiya: Ilovalaringiz qaysi interfeysdan foydalanadi: PKCS#11, CNG/KSP, JCE yoki OpenSSL?
- Kelajak: Kvantdan keyingi kriptografiyaga oʻtishni rejalashtiryapsizmi? Qurilma bu oʻtishni dasturiy yangilanish orqali qoʻllab-quvvatlaydimi?
Manbalar: NIST CMVP: tasdiqlangan kriptografik modullar roʻyxati · CA/Browser Forum: kod imzolash boʻyicha asosiy talablar
Entrust nShieldʼmi yoki Thales Lunaʼmi?
Ikkalasi ham FIPS 3-darajasi va Common Criteria baholariga ega, keng qoʻllaniladigan HSM oilalari. Tanlov odatda mavjud infratuzilmangizga, kerakli koʻrinishga va integratsiya ekotizimiga bogʻliq:
- Entrust nShield: Security World arxitekturasi bilan kalitlarni boshqarish; tarmoq qurilmasi (5c), PCIe karta (5s) va xizmat sifatida (nShield as a Service).
- Thales Luna: bitta qurilmani turli ilovalar va jamoalarga xizmat qilish uchun mustaqil boʻlimlarga ajratish; tarmoq, PCIe va USB variantlari.
Qoʻllash holatingizga qaysi biri mos kelishini birgalikda aniqlashimiz mumkin.
Aloqador: HSM uchun narx taklifini soʻrang
HSM haqida koʻp beriladigan savollar
HSM va USB token oʻrtasidagi farq nimada?
USB token — bitta foydalanuvchining kalitini saqlaydigan kichik qurilma boʻlib, koʻpincha kod imzolash sertifikatlari bilan birga beriladi. HSM esa koʻplab kalitlar va ilovalarni boshqaradigan, yuqori unumdorlikka ega, klasterga birlashtirish mumkin boʻlgan va batafsil audit jurnalini yurituvchi korporativ qurilmadir.
FIPS 140-3 3-darajasi nimani anglatadi?
FIPS 140-3 — AQSh NIST institutining kriptografik modullar uchun xavfsizlik standarti. 3-daraja buzishdan jismoniy himoyani, buzish aniqlanganda kalitlarni oʻchirishni va shaxsga asoslangan kirishni boshqarishni talab qiladi. U FIPS 140-2 oʻrnini egalladi.
Kodni imzolash uchun HSM majburiymi?
Apparat majburiy, lekin bu har doim HSM qurilmasi degani emas. CA/Browser Forum qoidalariga koʻra kod imzolash kalitlari kamida FIPS 140-2 2-darajasi yoki Common Criteria EAL 4+ boʻyicha tasdiqlangan apparatda boʻlishi kerak. Bu USB token, HSM yoki bulutli imzolash xizmati boʻlishi mumkin.
Bulutli HSM xavfsizmi?
Bulutli HSMʼda ham kalitlar FIPS boʻyicha tasdiqlangan apparatda saqlanadi; farqi shundaki, qurilma provayderning maʼlumotlar markazida joylashgan. U qurilmani boshqarishni istamaydigan va tez ishga tushirmoqchi boʻlgan jamoalar uchun mos. Maʼlumotlar qaysi davlatda saqlanishi boʻyicha talablaringiz boʻlsa, xizmat hududini narx taklifi bosqichida aniqlashtiring.
HSM narxi qancha?
Narx modelga, unumdorlik darajasiga, klaster hajmiga, litsenziyalar va qoʻllab-quvvatlash muddatiga bogʻliq. Shuning uchun HSMʼlar qatʼiy narxda emas, har bir loyiha uchun tayyorlanadigan narx taklifi asosida sotiladi.
Xulosa
HSM yopiq kalitlaringizni serverlaringizdan ajratib, eng muhim aktivingizni jismoniy va mantiqiy hujumlardan himoya qiladi. Kodni imzolash uchun apparat endi majburiy, PKI, maʼlumotlar bazasini shifrlash va bulutdagi kalitlarni boshqarishda esa HSM keng tarqalgan standartga aylandi.
DATASSL qoʻllash holatingizga mos ravishda Entrust nShield va Thales Luna HSM yechimlari uchun narx taklifini tayyorlaydi. Loyihangiz haqida qisqacha aytib bering, toʻgʻri model va sozlamani birgalikda tanlaymiz.
Aloqador: Entrust nShield HSM narx taklifi · Thales Luna HSM narx taklifi
Fikrlar
Hozircha izohlar yoʻq. Birinchi boʻlib izoh qoldiring!
Sharh yozish