
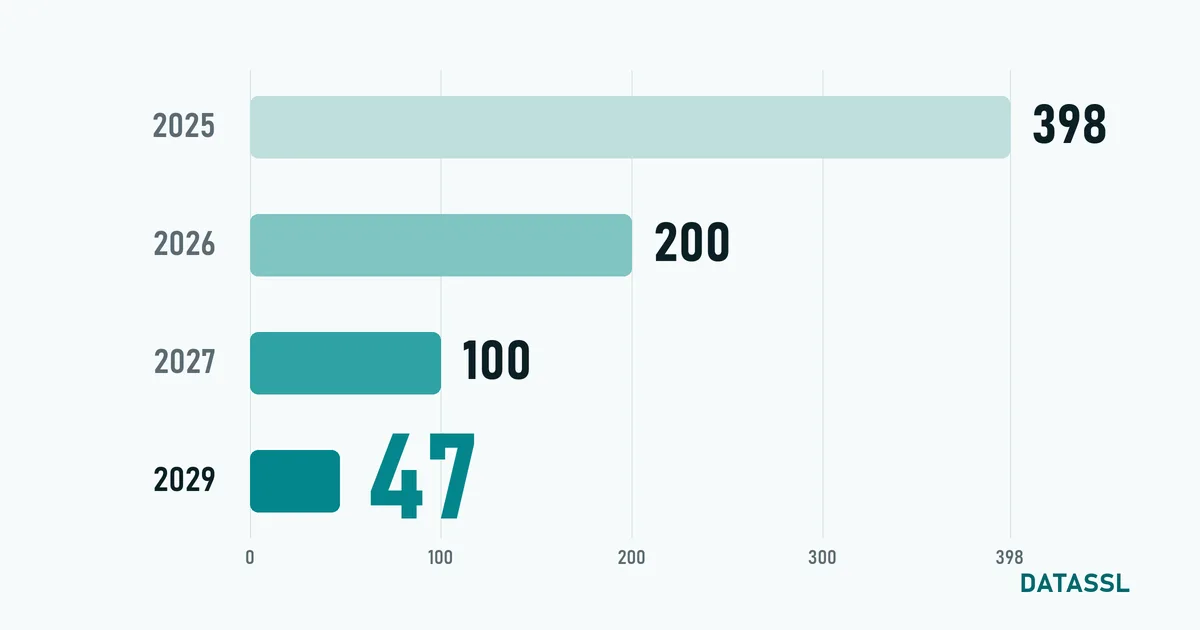
SSL/TLS sertifikalarının ömrü kısalıyor ve bu bir tahmin değil, tarihleri belli bir karar. Sertifika otoriteleri ile tarayıcı üreticilerinin kurallarını belirleyen CA/Browser Forum, Nisan 2025’te SC-081v3 numaralı oylamayı karşı oy çıkmadan kabul etti. Karara göre azami sertifika süresi üç adımda 47 güne iniyor. İlk adım 15 Mart 2026’da yürürlüğe girdi.
Hangi tarihte ne değişiyor?
| Düzenlenme tarihi | Azami sertifika süresi | Alan adı doğrulamasının yeniden kullanımı |
|---|---|---|
| 15 Mart 2026 öncesi | 398 gün | 398 gün |
| 15 Mart 2026’dan itibaren | 200 gün | 200 gün |
| 15 Mart 2027’den itibaren | 100 gün | 100 gün |
| 15 Mart 2029’dan itibaren | 47 gün | 10 gün |
Kural, sertifikanın düzenlendiği tarihe göre uygulanır. Daha önce alınmış bir sertifika, süresi dolana kadar geçerli kalır; iptal edilmez.
Tabloda gözden kaçan sütun: doğrulamanın yeniden kullanımı
Çoğu yazı yalnızca sertifika süresinden söz eder. Oysa günlük işi asıl değiştiren ikinci sütundur. Bugün alan adınızı bir kez doğruladığınızda, sertifika otoritesi bu doğrulamayı belirli bir süre boyunca yeniden kullanabilir; yeniden düzenlemede DNS kaydı ya da dosya yükleme istenmez. Bu süre 2029’da 10 güne iniyor. Yani 47 günlük sertifikaların her yenilemesinde alan adı doğrulaması fiilen yeniden yapılacak.
Kuruluş doğrulamalı (OV) ve genişletilmiş doğrulamalı (EV) sertifikalarda kuruluş bilgilerinin yeniden kullanım süresi de 15 Mart 2026’da 825 günden 398 güne indi. Kuruluş belgeleriniz artık yaklaşık yılda bir yeniden doğrulanır.
Neden 47 gün?
Sayılar rastgele değil. 200 gün altı aylık, 100 gün üç aylık, 47 gün ise aylık bir yenileme düzenine karşılık gelir: en uzun ay (31 gün), yarım ay (15 gün) ve bir günlük pay. Amaç iki yönlüdür: sertifikadaki bilgilerin güncel kalması ve ele geçirilmiş bir anahtarın kullanılabileceği sürenin kısalması. Kısa ömürlü sertifika, iptal mekanizmalarına duyulan ihtiyacı da azaltır.
Elle yenileme neden sürdürülemez?
Yılda bir kez yapılan iş, 2029’da yılda en az sekiz kez yapılacak. On alan adı olan bir kurum için bu, yılda seksen yenileme ve seksen doğrulama demek. Takvim hatırlatmasıyla yürüyen bir süreç bu sıklıkta er ya da geç bir sertifikanın süresinin dolmasıyla sonuçlanır; ziyaretçi “bağlantınız gizli değil” uyarısını görür.
Şimdiden yapılacaklar
- Envanter çıkarın. Hangi alan adında, hangi sunucuda, hangi sertifika var ve ne zaman bitiyor? Sertifika çözücü ile elinizdeki sertifikanın kapsadığı alan adlarını ve bitiş tarihini görebilirsiniz.
- Doğrulama yöntemini otomasyona uygun seçin. E-posta ile doğrulama elle onay gerektirir. DNS kaydı ya da dosya tabanlı doğrulama betikle yapılabilir.
- ACME’yi devreye alın. ACME, sertifika isteme, doğrulama ve kurmayı sunucunun kendi kendine yapmasını sağlayan açık protokoldür. Ücretli DV, OV ve EV sertifikalar da ACME ile alınabilir; Sectigo ACME aboneliği buna bir örnektir.
- İzleme ekleyin. Otomasyon da bozulabilir. Bitişe 14 gün kala uyarı veren bir kontrol, sessiz hataları yakalar.
- Özel anahtarı sunucuda üretin. Her yenilemede anahtar taşımak hem yavaş hem risklidir.
Çok yıllık satın alma ne olacak?
Sertifikanın süresi kısalıyor, hizmet süresi değil. DATASSL’de sertifikayı 1, 2 ya da 3 yıllığına satın alırsınız; her sertifika en fazla 199 günlük düzenlenir ve hizmet süreniz boyunca panelinizden ücretsiz yeniden düzenlersiniz. Yeniden düzenleme sizin onayınızla yapılır; doğrulama yöntemini siz seçersiniz. Güncel fiyatlar fiyat listesinde yer alır.
Kısaca
- 15 Mart 2026: 200 gün (yürürlükte). 15 Mart 2027: 100 gün. 15 Mart 2029: 47 gün.
- 2029’da alan adı doğrulaması en fazla 10 gün yeniden kullanılabilir.
- Mevcut sertifikalar süreleri dolana kadar geçerlidir.
- Hazırlığın özü otomasyondur: envanter, betikle doğrulama, ACME ve izleme.




Yorumlar
Henüz yorum yapılmamış. İlk yorumu siz yapın!
Yorum Yaz